In zwei
vorherigen Postings habe ich versucht, die Zuverlässigkeit (hypothetisch – weil mir einige Zahlen abgingen) abzuschätzen, mit der ein Formsignal auf Halt gestellt wird. Das Ergebnis kann man dann mit einer
geforderten Zuverlässigkeit vergleichen und daraus ableiten, ob die gewählte Technik sicher genug ist. Es stellt sich aber die Frage, woher diese "geforderte Zuverlässigkeit" kommt.
In diesem Zusammenhang habe ich eine Dissertation mit dem Titel "Validierung eines semi-quantitativen Ansatzes zur Risikobeurteilung in der Eisenbahntechnik" gefunden, die einen möglichen Ansatz zur Festlegung dieser Forderung detailliert beschreibt. Es stellt sich natürlich die Frage, wieso wir heutzutage solche Zuverlässigkeiten plötzlich
definieren wollen, wo doch die Eisenbahnsicherungstechnik 150 Jahre lang ganz gut ohne solche expliziten Definitionen leben konnte. Die Antwort liegt unter anderem in einer Internationalisierung auf zwei Ebenen:
- Zum einen führt die politisch gewollte, vor allem europäische Harmonisierung dazu, dass Standards vergleichbar werden: Was "dort" sicher ist, soll auch "hier" als sicher gelten; und umgekehrt. Diese Art der Harmonisierung drückt sich in einem "Normenwunsch" aus, der zu immer neuen ENs führt.
- Darüberhinaus globalisieren aber auch die Hersteller ihre Produktentwicklung. Wo noch vor 50 Jahren Relaisstellwerke jeweils nach in Übereinkunft mit nationalen Bahnverwaltungen entwickelt wurden, wollen Hersteller heute ihr Produkt in allen Ländern anbieten. Daher entsteht für die einzelnen Nationen auch ein "Normendruck", um ein- und dasselbe Produkt in verschiedenen Ländern gleich zu beurteilen.
Beides führt dazu, dass Übereinkünfte, die bisher entweder lokal oder sogar nur implizit festgelegt waren, nun durch explizite und nachvollziehbare gemeinsame Regelwerke ersetzt werden. Gerade im Bereich von Sicherheitseinrichtungen (wozu wichtige Teile von Eisenbahnanlagen gehören) ist diese Stoßrichtung besonders wichtig, weil ein Versagen zu Unfällen mit potentiell tödlichen Folgen führen kann.
Die erwähnte Internationalisierung führt übrigens zu einem Effekt, der aussieht wie eine hochgradige Beschleunigung der Entwicklungszeiten neuer Techniken und Prozesse (was daher immer schnellere Entscheidungen durch Stakeholder wie Behörden und Infrastruktur- und Verkehrsunternehmen erfordert). Ich bin persönlich skeptisch, dass sich diese Geschwindigkeit tatsächlich so drastisch verändert hat, obwohl gerade in meinem Fachgebiet (der Softwareentwicklung) das immer wieder postuliert wird. Wenn ich mir aber die technische Entwicklung in den 25-Jahres-Abschnitten von z.B. 1835 bis 1860 im Eisenbahnwesen oder von 1935 bis 1960 in fast allen Bereichen der Technik ansehe, dann scheint mir in den 25 Jahren von 1985 bis 2010 auch nicht so viel mehr an Umbruch stattgefunden zu haben. Wie schon angedeutet, sehe ich den Grund für die vermeintliche Beschleunigung viel mehr in der Internationalisierung: Durch sie wird es notwendig, plötzlich umfangreiche Unterlagen zu Techniken und Prozessen aus anderen Ländern zu betrachten und mit den jeweiligen lokalen Lösungen zu integrieren; und auch die lokalen Lösungen in gemeinsame Regelungen einzubringen, etwa und vor allem auf EU-Ebene.
Aber zurück zur Risikobeurteilung!
Wie schon oben angedeutet, ist für die Realisierung von sicheren Prozessen und technischen Anlagen ein Wechselspiel zwischen zwei Rollen nötig:
- Die eine Rolle ist die eines "Sicherheitsanforderers", der eine Mindestsicherheit für bei ihm betriebene Systeme vorgibt.
- Die andere Rolle ist die eines Systemherstellers, der solche Systeme anbietet, vor ihrem Einsatz aber nachweisen muss, dass sie die geforderte Mindestsicherheit auch erreichen.
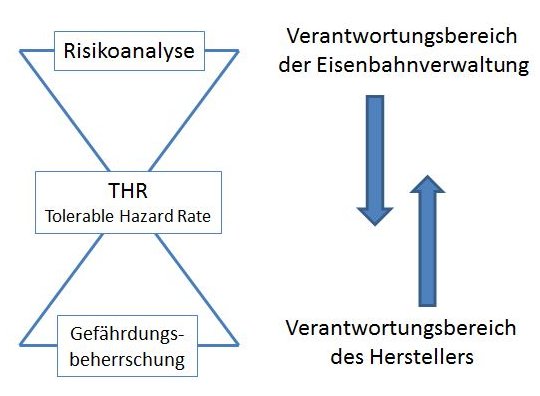
Der Nachweis, den der Hersteller führen muss, wird "Gefährdungsbeherrschung" genannt (was ein schlechter Name ist: Es sollte "Nachweis der Gefährdungsbeherrschung" heißen). Einen Teil einer fiktiven Gefährdungsbeherrschungs-Analyse habe ich in den zwei erwähnte Postings skizziert; ich widme mich diesem Teil der Sicherheitsanalyse hier nicht. Die Bestimmung der Anforderung an die Sicherheit wird "Risikoanalyse" oder "Risikobeurteilung" genannt – sie soll Inhalt dieses Postings sein. In der EN 50129 wird dieses Zusammenspiel durch ein Diagramm dargestellt, das ich hier abstrahiert wiedergebe:

Der "Kommunikationspunkt" der beiden Rollen ist die THR, d.h. die akzeptable Gefährdungsrate für jede Funktion des Systems. Typische akzeptable Gefährdungsraten liegen, um einen Anhaltspunkt zu geben, bei 10
-7...10
-9 Unfällen je Betriebsstunde eines Verkehrsmittels; wobei diese Werte sich aus vier akzeptierten "SILs" = Safety Integrity Levels ableiten, die "nur" in Worten definiert sind – darauf gehe ich hier nicht weiter ein. Die Aufgabe eines Eisenbahnunternehmens (i.d.R. der Infrastrukturbetreiber) ist aber, die Festlegung einer solchen THR schlüssig zu argumentieren – zumindest, um Diskussionen mit Herstellern standzuhalten. Dazu dient eben die Risikobeurteilung oder Risikoanalyse.
Jedes Risikobeurteilung muss im wesentlichen die folgenden drei Schritte durchführen:
1. Systemdefinition: Welcher Bereich der "Welt" soll analysiert werden?
2. Gefährdungsszenarien und ihre Konsequenzen identifizieren.
3. Risiken abschätzen und ihnen eine THR zuordnen.
Ich gebe hier, als ein sehr interessantes Beispiel, eine Darstellung von wesentlichen Punkten des so genannten "BP-Risk"-Verfahrens zur Risikobeurteilung. In die Darstellung flechte ich Erklärungen, aber auch Fragen ein, die sich für mich beim Durcharbeiten ergeben haben.
BP-Risk
Das Verfahren BP-Risk wird in einer Dissertation von Dr.Sonja-Lara Bepperling an der TU Braunschweig mit dem Titel "Validierung eines semi-quantitativen Ansatzes zur Risikobeurteilung in der Eisenbahntechnik" detailliert vorgestellt, insbesondere werden die Design-Kriterien mit einigen Alternativen erläutert. Ich habe diese Dissertation am Internet unter
diesem Link am Internet gefunden. Aus der Dissertation geht nicht klar hervor, wen man als Urheber des Verfahrens bezeichnen soll – die Dissertation bezieht sich in ihrem Titel "nur" auf die
Validierung des Verfahrens, bringt allerdings einige wesentliche Änderungen, die sich zumindest als Mit-Konstruktion bezeichnen lassen. Zumindest geistiger Vater, wohl aber auch ein Entwerfer des Verfahrens ist Dr. Jens Braband der Siemens-Division Mobility im Bereich Rail Automation, der 2005 eine Version von BP-Risk in "Signal und Draht" vorgestellt hat.
Meine Darstellung weicht an einigen Punkten von der Dissertation ab, weil sich dadurch nach meinem Dafürhalten manche Sachverhalte kürzer erklären lassen. Ich muss noch vorausschicken, dass die Nomenklatur der Sicherheitsanalyse bis heute nicht einheitlich ist. Die Zusammenführung der Bezeichnungen in verschiedenen Normen, die heutzutage noch dazu mit englischen Übersetzungen harmonieren müssen, ist nicht überall geleistet. Nicht nur, aber auch deswegen bitte ich um Nachsicht, wenn ich einzelne Begriffe womöglich nicht korrekt verwende.
Systemdefinition
Die Systemdefinition ist – wie übrigens in vielen Analysebereichen – ein wichtiger, aber kaum in ein Schema zu pressender Vorgang. Einerseits will man möglichst kleine Systeme betrachten, z.B. nur einen einzelnen Zug oder eine bestimmte Außenanlage, andererseits entstehen viele Risiken genau aus Problemen an Schnittstellen zwischen Teilsystemen. Insbesondere die Einbeziehung von Menschen und Organisationen verändert Risikoszenarien oft wesentlich. Die Faustregel scheint zu sein, dass man "immer etwas weiter schauen soll, als man glaubt". In der Dissertation steht klar (S.45): "Im konkreten Fall ist das System, was BP-Risk betrachtet, ein Zug mit der Betrachtungseinheit ‚eine Stunde Zugfahrt’." Tatsächlich stellt sich aber im weiteren heraus, dass natürlich auch die Funktionen der
Leit- und Sicherungstechnik betrachtet werden müssen, mit der der Zug bei seiner Fahrt interagiert. Dieses Problem wird in erster Näherung relativ elegant gelöst, indem diese Funktionen dem Zug als "Schnittstellenfunktionen" zugeordnet werden.
Ein Beispiel aus der Statik von Gebäuden soll das Problem und die möglichen Lösungen veranschaulichen: Dabei ist unter anderem die Gefährdung durch hohe Schneelast zu überprüfen. Eine Möglichkeit wäre, sowohl Wettervorgänge als auch die Physik von Schnee (Tauverhalten, Übergang zu Eis usw.) in das zu betrachtende System einzubeziehen. Das wäre zwar "korrekt", aber würde offensichtlich zu beliebig hohen Aufwänden beim Nachweis der Gefährdungsbeherrschung führen. In der Praxis wird stattdessen eine "Schnittstelle" definiert: Man "schreibt vor", wie sich das Wetter und der Schnee verhalten werden, z.B. in Form einer maximal auftretenden gleichmäßig verteilten Schneemasse pro Quadratmeter. Mit diesem einfachen Schnittstellenmodell kann nun Risikobeurteilung und Nachweis der Gefährdungsbeherrschung durchgeführt werden.
Allerdings können gerade dadurch neue Gefahren offensichtlich übersehen werden. Ein frei erfundenes (und unrealistisches) Beispiel wäre etwa, dass bei einer neuen Bauart von Dächern der Schnee immer auf darunterliegende Dächer abrutscht, sodass sich dort eine viel höhere Schneemenge ansammelt als alleine durch Schneefall. Das Zusammenwirken der "Schneephysik" (Rutschverhalten von Schnee auf verschiedenen Materialien) mit der Statik des Hauses muss für diese neue Gefährdung als Gesamtsystem betrachtet werden. Ein extremeres, aber relevantes Beispiel ist die Aufnahme der Trajektorien abstürzender Flugzeuge in den Statiknachweis von Schutzhüllen für Kernkraftwerkreaktoren.
Eine solche Abstraktion von weiter entfernten Systemteilen durch Schnittstellen ist als Arbeitsgrundlage gerechtfertigt und wegen der sonst unbeherrschbaren Komplexität auch nötig. Der Anwender der jeweiligen Methode muss aber
immer kreativ überprüfen, dass die gewählte Systemgrenze vernünftig ist und dadurch nicht mögliche Gefährdungen aus dem Zusammenwirken anderer "Teile der Welt" übersehen werden.
Die bloße Sicht auf ein System scheint mir diese Überprüfung allerdings eher zu verdecken. Man sollte viel expliziter eine Trennung in
zwei zu betrachtende Systeme durchführen:
- Zum einen das "engere System", über das am Ende der Beurteilung Risikoaussagen getroffen werden (i.d.R. in der Form von THRs für Funktionsausfälle).
- Zum anderen das "weitere System", das im Arbeitsprozess zur Herleitung der Risikoaussagen betrachtet werden muss.
Das Beispiel im Kapitel 10 der Dissertation (Risikobeurteilung des Zugleitbetriebs nach deutschen Vorschriften) zeigt schön, dass die Beurteilung ein viel größeres System als nur "einen Zug in einer Fahrtstunde" betrachtet – dass also in der Praxis dieser "Zwei-System-Ansatz" gewählt wird.
Leider spielt in diese Betrachtung mehrerer Systeme noch ein verwirrender Aspekt hinein, nämlich das, was in der Dissertation im Kapitel 8 "Umrechnung" genannt wird: Aus praktischen Gründen muss eine Risikoaussage (i.d.R. eine THR) auf Systemelemente oder Zeiten umgerechnet werden, die von "einem Zug in einer Fahrtstunde" abweichen. Ein Beispiel für eine (krude) solche Umrechnung – nicht einer THR, sondern einer Ausfallwahrscheinlichkeit – gebe ich in meinem Posting über den Haltfall von Formsignalen (dort in der umgekehrten Richtung: Von Ausfall je Bedienung zu Ausfall je Zugstunde). Diese
nachfolgende Umrechnung zwischen Ergebnissen des Teilsystems "Zug in einer Stunde Zugfahrt" auf
andere Teilsysteme muss aber konzeptionell getrennt werden von der
vorherigen intensiven gemeinsamen Betrachtung mehrerer Teilsysteme im Rahmen des erwähnten "weiteren Systems". Ich belasse es einmal bei dieser Bemerkung zu dem Thema "Umrechnung", auf die ich im weiteren nicht mehr eingehe.
Gefährdungsszenarien
Für den zweiten Schritt, die Identifizierung der Gefährdungen, wird in BP-Risk eine "Positivliste" von Funktionen herangezogen, die in einem Zug realisiert werden müssen. Jedes
Versagen einer solchen Funktion wird dann als Anlass für ein oder mehrere Gefährdungsszenarien verwendet. Die Funktionsliste entstammt der Norm EN 15380-4, die die nötigen Funktionen ohne Verweis auf die Realisierung aufführt – weder auf mögliche technische Realisierungen, noch darauf, ob eine Funktion technisch oder durch einen Menschen wahrgenommen wird. Einige zufällig gewählte Beispiele für solche Funktionen sind etwa
- Zugang von außen ermöglichen (Funktion DB)
- Zugtaufe (Funktion HCB)
- Gleisbelegung anderen anzeigen (etwa durch Zugschlusssignal, Makrofon) (Funktion KB)
- Korrekte Fahrwegwahl / Streckensignalansteuerung (aus dem Fahrzeug!) (Funktion KG)
Die Funktionen der Gruppe "K" sind deswegen interessant, weil sie direkt oder indirekt Schnittstellen zu Sicherungsanlagen außerhalb des Zuges einfordern. Da nun aber – siehe vorheriger Abschnitt – eine Systemanalyse ohne zumindest teilweise Betrachtung dieser externen Sicherungsanlagen nicht möglich ist, wird in BP-Risk diese fahrzeugorientierte Liste gegenüber der EN 15380-4 um einen Block von "L"-Funktionen ergänzt, die streckenseitig vorhanden sein müssen, u.a.
- Gleisfreimeldung bereitstellen (Funktion LBB)
- BÜ sichern (Funktion LBG)
- Korrektes Fahrsignal anzeigen (Funktion LBH)
Leider haben sich zwischen dieser Liste und dem Text Abweichungen eingeschlichen: Im Gegensatz zur Liste wird auf S.54 "BÜ sichern" als "Funktion LH" bezeichnet, in Tabelle 8-3 auf S.110 wird dieselbe Funktion sowohl als LH wie auch als LBH bezeichnet. Interessanterweise werden diese Fehler auch in einem Entwurf für ein "Benutzerhandbuch BP-Risk-Analyse" von 2011 kopiert, den ich unter http://www.ivt.ethz.ch/oev/risk_safety_rail/Benutzerhandbuch.pdf gefunden habe (vgl. dort die Seiten 22, 26 und 35) – in einem Handbuch sollten solche Formalfehler beseitigt werden.
Es gibt zwei gute Gründe dafür, Gefährdungen über eine solche Liste festzustellen:
- Zum einen hilft so eine Liste, wenn sie genüged umfangreich oder sogar "vollständig" ist, natürlich dabei, keine möglichen Gefährdungen zu übersehen.
- Zum anderen aber, und das ist wichtig für das BP-Risk-Vorgehen, soll durch die Liste die richtige "Ebene" für Gefährdungen vorgegeben werden. Die EN 15380-4 gliedert die Funktionen in vier bis fünf Ebenen auf. Die numerischen Festlegungen von BP-Risk sind aber nur an einem Referenz-Beispiel mit Funktionen aus den Ebenen 2 und 3 getroffen worden – daher sollen auch nur Gefährdungen auf dieser Granularitätsebene betrachtet werden.
Im Zusammenhang mit dieser Liste stellen sich zumindest zwei Fragen:
- Genügt es tatsächlich, Gefährdungsszenarien nur durch "Invertierung" dieser Funktionsliste zu identifizieren?
- Ist die "Kalibrierung" von BP-Risk an einigen wenigen Funktionen dieser Liste stabil genug, um sinnvolle Ergebnisse auch für alle anderen Gefährungsszenarien zu erhalten?
Die zweite Frage betrachte ich weiter unten, im Zusammenhang mit der Kalibrierung. Die erste Frage kann man zum Beispiel zu beantworten versuchen, indem man sich konkrete Unfälle ansieht und darüber nachdenkt, ob man aufgrund der Liste auf das vorgefallene Gefährdungsszenario gekommen wäre. Alledings wird diese Analyse wohl trotzdem manchmal schwammig ausfallen, denn es ist einerseits doch nicht klar, auf welcher Abstraktionsebene ein konkretes Versagen im Zuge der Risikobeurteilung eingeordnet werden soll; und andererseits, ob dieses Versagen überhaupt in der
Risikobeurteilung und nicht viel mehr erst im Nachweis der
Gefährdungsbeherrschung (also auf Seiten des Herstellers) zu identifizieren ist. Vielleicht gehe ich dieser Frage in einem getrennten Text nach.
Die Auflistung von möglichen ausfallenden Funktionen ist natürlich noch keine Liste von Gefährdungsszenarien. Diese Szenarien müssen in einer Phase der "Gefährdungsidentifikation" kreativ aus den ausfallenden Funktionen abgeleitet werden. Ich gebe hier kein Beispiel für eine solche Analyse – ein durchgeführtes Beispiel findet sich in der angeführten Dissertation auf den Seiten 151 bis 153, wo Gefährdungsszenarien im Zugleitbetrieb beschrieben werden.
Es soll noch angemerkt werden, dass nach meinem Wissen die Norm EN 15380-4 noch nicht verabschiedet ist. Zumindest lag sie vor einem Jahr in Österreich noch als "second draft" vor.
Risikoabschätzung
In diesem dritten Schritt wird BP-Risk relativ formal und "semi-quantitativ": Jedes der Szenarien wird nämlich durch fünf Kennzahlen mit jeweils einigen wenigen möglichen Werten bewertet, deren Addition zu einer "tolerierten Risikozahl" G+S führt (ich erkläre hier nicht näher, wieso diese Risikozahl mit "G+S" bezeichnet wird). Aus dieser Zahl wiederum lässt sich durch eine einfache Formel eine THR ableiten, die ja im Gesamtprozess die zentrale Schnittstelle zu den Herstellern ist. Hier ist die Liste der fünf Kennzahlen:
- Betriebsdichte B: mögliche Werte: 1 = "unter Netzdurchschnitt", 2 = "Netzdurchschnitt", 3 = "über Netzdurchschnitt";
- Menschliche Gefahrenabwehr M: 1 = "häufig möglich", 3 = "selten möglich", 5 = "fast nie möglich"
- Zugmasse T: 1 = "Regionalbahn...", 2 = "Triebzüge...", 3 = "Güterzüge..."
- Mittlere Geschwindigkeit V: von 1 = "Gering; Rangieren, G50" bis 4 = "Sehr hoch; ...P160-230 und ...P300..."
- Betroffene Personen A: von 1 = Einzelne Person; ...im Güterverkehr..." bis 5 = "Sehr viele Personen; ...Zusammenstoß..."
Es ist wichtig, dass diese Werte und Klassifikationen
nicht "einfach so" erfunden sind, sondern auf der Basis von Statistiken und mathematisch erklärbaren (ziemlich einfachen) Umformungen entstanden sind. Details zu diesem interessanten Vorgang finden sich im Abschnitt "Konstruktion" der Dissertation auf den Seiten 72 bis 90. Über eine "Kalibrierung" der Werte wird aus der aufsummierten Risikozahl G+S schließlich die THR über die Formel 10
–(G+S)/2 gewonnen. Auch dahinter verbirgt sich eine aufwendige fachliche Argumentation anhand eines "Risikoakzeptanzkriteriums für technische Systeme bei europäischen Bahnen".
Am Beispiel meines Formsignals kann ich nun verkürzt darstellen, wie man zur THR für die korrekte Funktion des Signals kommt. Das Gefährdungsszenario ist laut der Funktionsliste nicht, wie in meinen Postings, "Formsignal wird nicht auf Halt gestellt", sondern die Invertierung der Funktion LBH "Korrektes Fahrsignal anzeigen". Allerdings wird man dieses Versagen in verschiedene konkrete Szenarien aufteilen müssen, wie etwa "Formsignal zeigt Halt statt Frei", "Formsignal zeigt Frei mit fehlender Geschwindigkeitseinschränkung" und eben auch "Formsignal zeigt Frei statt Halt". Im letzteren Fall kann, wie allgemein bekannt und leider tatsächlich passiert, ein Frontalzusammenstoß erfolgen. Für dieses Szenario können wir nun – für angenommene Einsatzfälle – die THR ca. so bestimmen:
- Die Betriebsdichte von Strecken, wo Formsignale eingesetzt werden, kann über Netzdurchschnitt liegen (S-Bahn!) ⇒ B = 3
- Die menschliche Gefahrenabwehr ist, z.B. bei Dunkelheit oder kurviger Strecke, nicht möglich ⇒ M = 5.
- Die Zugmasse in diesem Szenario (Zusammenstoß von personenbesetzten Zügen) inkludiert SPFV ⇒ T = 2.
- Die mittlere Geschwindigkeit kann nicht sehr hoch (ab 160 km/h), aber hoch sein ⇒ V = 3.
- Die Anzahl der betroffenen Personen kann sehr hoch sein, weil ein Zusammenstoß droht ⇒ A = 5.
Als THR ergibt sich 10
–(3+5+2+3+5)/2 = 10
–9. Das ist – wie bei diesen generellen Annahmen nicht anders zu erwarten war – die höchste Sicherheit, die vom Hersteller eines eisenbahntechnischen Systems gefordert werden kann. Die Formsignal-Technik aus meinem letzten Posting erreicht mit den von mir angenommenen Ausfalls- und Versagensraten diesen Wert nicht. Es sind also entweder Nachbesserungen durch den Hersteller nötig (wie das historisch ja passiert ist, etwa in Form von selbsttätig auf Halt fallenden Signalen), oder diese Lösung muss unter einschränkenden Bedingungen eingesetzt werden (z.B. nur auf Nebenstrecken mit kleinerer Betriebsdichte, Zugmasse, Geschwindigkeit).
In der Realität muss die Festlegung der THR natürlich ausführlicher argumentiert und abgesichert werden, weil das Ergebnis ja enorm belastet wird: Es ist eine zentrale Aussage im Kontrakt zwischen Bahnverwaltung und Behörde einerseits und Hersteller und Wartungsorganisation andererseits. Eine Änderung des THR-Wertes wird im allgemeinen für mindestens eine der Seiten kostspielig sein. Meine Kurzeinführung soll deshalb auch nicht als vollständige Darstellung der Anwendung es BP-Risk-Verfahrens verstanden werden.
Zwei Fragen
Nach kleineren Fragen, die ich schon oben angeführt habe, scheinen mir zwei Eigenschaften des BP-Risk-Verfahrens hinterfragenswert:
- Zum ersten ist das Modell interessant, das hinter der Risikoformel steckt. Insbesondere die Geschwindigkeitskennzahl V wirft die Frage auf, ob ein Modell ohne "Knickpunkte" gerechtfertigt ist.
- Zum zweiten erfolgt die Kalibrierung des Verfahrens an nur einem Datenpunkt. Mir scheint es interessant, sich zu fragen, welchen Effekt eine "Ergänzungskalibrierung" oder "Kontrollkalibrierung" an anderen Datenpunkten hätte.
Beide Fragen erfordern etwas detaillierteres Eintauchen in das Gebiet der Risikoanalyse, daher ist ihre Betrachtung schon unabhängig von möglichen Antworten interessant.
Änderung [
30.10.2012]:
Der erste Punkt hat bisher ein "stetiges Modell" hinterfragt. Allerdings liegen auch hinter "Modellen mit Knick" stetige Funktionen, sodass das keine korrekten Alternativen waren. Ich habe nun "stetig" durch das informellere "glatt" ersetzt. Mathematisch genauer wäre etwa "stetig und differenzierbar" oder "polynomiell" oder "maximal quadratisch", was aber jeweils wieder so präzis wäre, dass man darüber im Detail nachdenken müsste.
Glattes Modell oder "Knickmodell"?
Die quantitative Risikoanalyse geht von Risikoformeln aus, die Teilaspekte des betrachteten Systems mathematisch miteinander verknüpft. Ich zeige hier einmal den Aufbau der Risikoformel, die hinter BP-Risk steckt. Ich weiche dabei von der Darstellung in der Dissertation etwas ab, weil mir meine Beschreibung etwas verständlicher scheint – das Ergebnis ist aber dasselbe. Interessierte sollten die Herleitung in der Dissertation auf den Seiten 125 bis 129 ebenfalls lesen.
Wir beginnen mit der grundlegenden Definition des Risikos:
Risiko = Schaden · Versagenswahrscheinlichkeit
Im Fall der Risikoanalyse ist das Risiko, das uns interessiert, das
maximal akzeptierte Risiko, also die THR. Die Versagenswahrscheinlichkeit ist entsprechend die
maximal akzeptierte Versagenswahrscheinlichkeit. Um der Formel Inhalt zu verleihen, müssen die Kennwerte mit Einheiten versehen werden. In Fall von BP-Risk sind diese (Einheiten werden wie üblich in eckigen Klammern angeführt):
- Maximal akzeptiertes Risiko: [Personenopfer/Zugstunde], wobei eine "Zugstunde" eine Fahrtstunde eines Zuges ist. Eigentlich sollte die Einheit sein ["Verunfallte Züge"/Zugstunde], weil die THR in diesem Fall als Rate für ganze Züge ("Verkehrsmittel") vorgegeben werden. Das würde aber eine Erfassung von Schwer- und Leichtverletzten erschweren, weil eine Zugbesetzung nur aus einer "Anzahl Personen" besteht. Die Dissertation geht auf diesen Punkt explizit in einem gesonderten Kapitel 11 ein, nimmt aber im Hauptteil mehr oder weniger implizit an, dass Züge eine praktisch konstante Besetzungsrate haben und daher die Umrechnung von [Personenopfer/Zugstunde] in [Verunfallte Züge/Zugstunde] implizit in der Kalibrierungskonstante erfolgt (siehe nächster Abschnitt).
- Schaden: [Personenopfer/Ereignis]; dabei ist ein "Ereignis" prinzipiell einmal "alles, was passieren kann". Allerdings gibt es enorm viele "Ereignisse", wo der Schaden gleich Null ist – nämlich alle die, wo einfach alles "nach Plan läuft". Diese Ereignisse kann man daher aus der Betrachtung vollkommen ausschließen. Sinnvoller ist daher, als Einheit [Personenopfer/Gefährdungsereignis] anzunehmen. Wichtig ist, dass die "Gefährdungen" mehr sind als nur Unfälle: Es sollen auch Ereignisse betrachtet werden, die zu einem Unfall führen können, wo aber Beteiligte die Gefahr noch abwenden können. Weil diese Abwendung der Gefahr aber selbst wieder zufällig erfolgt, führen manche der Gefährdungen eben doch zu Unfällen.
- Maximal akzeptierte Versagensrate: [Gefährdungsereignisse/Zugstunde]; wie oft während einer "Zugstunde" versagt eine Funktion, sodass eine Gefährdung auftritt (aber nicht unbedingt ein Unfall – siehe den Text des vorherigen Punktes).
In klassischen "Risikoformeln" werden nun solche Risiken über alle möglichen Ereignisse aufaddiert (und daher formal mit einem Index
i versehen, der das "
i-te Problemszenario" bedeutet). In BP-Risk belässt man es (meines Erachtens sinnvollerweise) bei einer Auflistung von Szenarien samt ihren zugeordneten Risiken – aus einer einzelnen, alles subsumierenden Zahl lässt sich im Allgemeinen viel weniger herauslesen als aus einem "Vektor" von Detailinformationen. Meine Darstellung geht daher auch auf diese mögliche Summierung nicht weiter ein.
Zur Festlegung des "Schadens" wird dieser zerlegt, und zwar:
Schaden [Personenopfer/Gefährdungsereignis] =
Rate der fehlgeschlagenen Gefahrenabwehr [Unfälle/Gefährdungsereignis = 1]) ·
Unfallopfer [Personenopfer/Unfall]
Die Notation [Unfälle/Gefährdungsereignis = 1] soll bedeuten, dass die entsprechende Zahl formal einheitenlos ist, also i.d.R. eine Wahrscheinlichkeit. Links vom Gleichheitszeichen steht die "bedeutungstragende Einheit", die zum Verständnis und zur Überprüfung der Einheiten-Korrektheit der Formel dient.
Der erste Wert auf der rechten Seite wird so zerlegt:
Rate der fehlgeschlagenen Gefahrenabwehr [Unfälle/Gefährdungsereignis = 1] =
Wahrscheinlichkeit der Folgeabschnittsbelegung [1] ·
Wahrscheinlichkeit für keinen menschlichen Eingriff [1]
Diese Zerlegung ist nicht mehr offensichtlich: Sie reduziert die relevanten Unfälle auf "eisenbahninterne" Probleme, weil ausschließlich die Folgeabschnittsbelegung als ein Maß für die Wahrscheinlichkeit des Auftretens einer Unfallsituation genommen wird. Damit werden z.B. Unfälle durch Gleisbruch o.ä. ignoriert. Insofern impliziert diese Formel ein
Modell der Realität, dessen Eignung für den vorliegenden Zweck man explizit beurteilen muss. In diesem Fall kann man argumentieren, dass die Wahrscheinlichkeit einer Folgeabschnittsbelegung ein Maß für die Zugdichte ist, die praktisch wohl ziemlich linear in die Rate aller Unfälle eingeht.
Für den zweiten Faktor des Schadens wird folgende Formel und damit ein entsprechendes Modell angesetzt:
Unfallopfer [Personenopfer/Unfall] =
Unfallenergie [kJ] ·
Verletzungsfaktor [Verletzungsgrad/kJ] ·
Betroffene [Personenopfer/Unfall]
Die Unfallenergie schlussendlich ist praktisch ausschließlich die kinetische Energie des Zuges:
Unfallenergie [kJ] = Zugmasse [t] · (Zuggeschwindigkeit [m/s])2 / 2
Wenn man alle diese Unterformeln in einer Formel zusammenfasst, entsteht ein Produkt von acht Faktoren (das ich im nächsten Abschnitt explizit hinschreibe). Aus mathematischer Sicht verwendet das Modell für die Auswirkung der physikalischen Parameter auf den "Schaden" (die Anzahl der Unfallopfer) also eine Funktion, die in den meisten Parametern linear, in der Geschwindigkeit aber quadratisch ist.
Dieses "glatte Modell" für die Unfallopfer kann man anzweifeln. Es würde zum Beispiel zu folgendem Ergebnis führen: Wenn ein Zugunfall bei 400 km/h zu 100 Toten führt, würde dieselbe Situation bei einer Geschwindigkeit von 200 km/h trotz gleicher Zugbesetzung und gleicher anderer Umstände nur zu 25 Toten führen ("rechnerische Tote": Schwerverletzte und Leichtverletzte sind mit Gewichtungsfaktoren in diese Zahl eingerechnet). Das ist zumindest bei großen Geschwindigkeiten zweifelhaft – ab einer gewissen Geschwindigkeit ist das Ergebnis immer ein Totalschaden, zumindest am verunfallten Zugteil. Ein "Modell mit Knick" würde diese Annahme eines Verlauf besser beschreiben: Bis zu einer Grenzgeschwindigkeit besteht ein stetiger ansteigender (z.B. quadratischer) Zusammenhang, darüber ergibt sich die Anzahl der Unfallopfer über einen konstanten Faktor. In der Dissertation wird eine Studie zitiert, die bei Frontalzusammenstößen einen linearen Verlauf von Energie und Opfern fand, bei anderen Unfällen aber
nicht – was wiederum von Experten angezweifelt wird.
Mein Argument hier ist nicht, dass ich ein offensichtlich besseres Modell hätte – das habe ich nicht. Ich denke allerdings, dass man Aufwand in die
Verifizierung dieser Modelle stecken müsste, sie also mit weiteren Unfällen "abgleichen" sollte, um Modellschwächen aufzudecken.
Es gäbe eine Möglichkeit, hier größere Sicherheit zu gewinnen: Neben semi-quantitativen Verfahren zur Risikobeurteilung (wie BP-Risk) und qualitativen Verfahren (die ich hier ganz außer Acht lasse) gibt es auch
quantitative Verfahren, also solche, die "von vorne bis hinten auf Zahlen setzen". Ein solches Verfahren ist ASCAP ("Axiomatic Safety-Critical Assessment Process"). Dieses Verfahren ist u.a. offenbar in Großbritannien zur Risikobeurteilung vorgeschrieben, wenn nicht die "anerkannten Regeln der Technik" oder "Vergleiche mit ähnlichen Systemen" genügend belastbare Aussagen liefert. Das Verfahren (das ich nicht im Detail kenne) beurteilt das Risiko durch mehrfache Simulationsläufe unter verschiedenen Bedingungen, wobei einerseits etablierte Systeme als Referenz, andererseits das "neue System" als "Prüfling" verwendet werden. Es schiene mir nun sehr interessant, einige ausgewählte Szenarien, die man präziser definieren kann, sowohl mit BP-Risk als auch mit einem ASCAP-Vorgehen zu beurteilen. Ganz prinzipiell müssten beide Vorgehen vergleichbare THRs liefern – oder zumindest Erkenntnisse darüber, wo die Grenzen oder andere Eigenheiten der Verfahren liegen, die bei ihrer Anwendung bedacht werden müssen.
Kalibrierung nur an einem Punkt?
Die bisher beschriebene Risikoformel für ein Szenario kann man zusammenfassen und mit einem zusätzlichen Faktor versehen, der die "Umrechnung" von Personenopfern in "verunfallte Züge" vornimmt. Es entsteht ein Produkt von acht Faktoren:
Maximal akzeptiertes Risiko [verunfallte Züge/Zugstunde] =
Wahrscheinlichkeit der Folgeabschnittsbelegung [1] ·
Wahrscheinlichkeit für keinen menschlichen Eingriff [1] ·
Zugmasse [t] ·
(Zuggeschwindigkeit [m/s])2 / 2 ·
Verletzungsfaktor [Verletzungsgrad/kJ] ·
Betroffene [Personenopfer/Unfall] ·
Umrechnungsfaktor [verunfallte Züge/Personenopfer] ·
Maximal akzeptiertes Versagenswahrscheinlichkeit [Gefährdungsereignisse/Zugstunde]
Das Ziel von BP-Risk ist es, aus jedem Risiko-Szenario die acht Faktoren zu ermitteln und damit ein maximal akzeptiertes Risiko festzulegen. Fünf der Faktoren werden über Kennzahlen aus dem jeweiligen Szenario geliefert (siehe mein Beispiel weiter oben). Es fehlen aber drei Faktoren:
- der Verletzungsfaktor;
- der Umrechnungsfaktor
- die maximal akzeptierte Versagenswahrscheinlichkeit;
Das Produkt dieser drei Werte nenne ich den "sechsten Faktor". Diesen Wert könnte man prinzipiell in der Realität ermitteln, und zwar jeweils aus der Untersuchung von "gerade noch akzeptierten Unfällen": Diese Unfälle wären sozusagen "Modellunfälle" für toleriertes Systemversagen. Allerdings gäbe es sicher eine große Diskussion, ob ein bestimmter Unfall tatsächlich "akzeptiert" werden soll; und darüberhinaus müssten für eine halbwegs verlässliche Festlegung des sechsten Faktors zumindest einige, idealerweise viele Unfälle untersucht werden, die sich gerade an dieser Akzeptanzschwelle befinden.
Die Kalibrierung von BP-Risk geht stattdessen den "theoretischen" Weg: Es wird ein Unfallszenario
vorgegeben, dem
per definitionem ein akzeptiertes Risiko zugeschrieben wird. Dieses Szenario mit der Bezeichnung RAC-TS (Risk Acceptance Criterion for Technical Systems) ist in wenigen Worten definiert und sagt im wesentlichen: Für Funktionen, deren Versagen eine Katastrophe auslöst, ist eine THR von 10
–9 Vorfällen je Betriebsstunde akzeptabel. Aus zusätzlicher Kontextinformation (u.a. weil RAC-TS dasselbe aussagen soll wie das allgemeine Sicherheitsziel für ETCS – siehe S.95 der Dissertation) wird nun für die Kalibrierung ein einzelnes spezifisches Szenario hergeleitet, bei dem die fünf Szenarien-Faktoren bestimmt werden können; zusammen mit der "10
–9"-Festlegung des maximal akzeptierten Risikos ergibt sich daraus durch eine einfache Division der fehlende sechste Faktor. Und nun erst kann über die Formel das Risiko (die THR) für andere Szenarien berechnet werden – nämlich als Produkt von fünf szenario-spezifischen Faktoren und dem "sechsten Faktor".
Allerdings: Sogar wenn man dem
Modell traut, ist diese
Kalibrierung an genau einem Datenpunkt zumindest diskussionsbedürftig. Man kann diese Kalibrierung natürlich "definitorisch" verstehen: Dann
ist die THR eben durch diesen einen Datenpunkt und das Modell definiert. Es zeigt sich leider schon beim "Herauskitzeln" eines Szenarios aus RAC-TS, dass womöglich gar nicht so viele weitere Szenarien gefunden werden können, die überhaupt genügend gut quantitativ beurteilt werden können. Trotzdem scheint es mir, dass man sich mit diesem definitorischen Standpunkt
nicht zufrieden geben sollte: Stattdessen sollten weitere Datenpunkte aus anderen Beschreibungen von erwarteten THRs extrahiert werden und als "Kontroll-Kalibrierungspunkte" verwendet werden. Dies ist alleine schon deshalb sinnvoll und interessant, um zu sehen, wie viel Übereinstimmung etwa zwischen verschiedenen Normen, verschiedenen Ländern oder verschiedenen Anwendungsgebieten in Bezug auf THRs herrscht. Aus solchen Übereinstimmungen oder eben auch Diskrepanzen zwischen THRs, die über verschiedene Wege eruiert werden: von rein qualitativen Zuschreibungen bis hin zu möglichst realitätsnahen Simulationen, ergeben sich womöglich Hinweise auf Modell- und Vorgehensschwächen, aber umgekehrt auch stabile Bereiche, in denen man sich auf diese Verfahren entsprechend verlassen kann.
Quintessenz
Verfahren wie BP-Risk sind auf jeden Fall nötig: Denn nur die einfache Anwendbarkeit auf der einen Seite, eine sinnvoll argumentierte konzeptuelle und mathematische Basis auf der anderen Seite ermöglichen es, in
vielen Fällen Risikowerte anzugeben und damit
weitergehende Erfahrungen zu sammeln. Solche Verfahren sind aber sicher nicht in derselben Weise anwendbar wie etwa das Ohmsche Gesetz: Zum einen wegen explizit ausgesprochener Einschränkungen (im Falle von BP-Risk etwa die Anwendbarkeit für die Ebenen 2 und 3 der Funktionsliste nach EN 15380-4), aber zum anderen auch wegen methodischer und konzeptueller Fragen, die sich aus ihrer Konstruktion ergeben. Daher halte ich auch einen Anspruch wie auf S.90 der Dissertation für etwas überzogen, wo es heißt "BP-Risk stellt zum Thema Risikobeurteilung ein ‚best practice’ dar, also ein aufgrund von Anforderungen optimales Verfahren."
Die in mancher Beziehung doch etwas "schmale Basis" etwa des BP-Risk-Vorgehens verpflichtet meines Erachtens seine Anwender, solche Verfahren mit einer gewissen Skepsis und, vor allem, einem soliden Hintergrundwissen über ihre Grundlagen, insbesondere ihre möglichen "offenen Flanken" anzuwenden.